কৃত্রিম বুদ্ধিমত্তাভিত্তিক চ্যাটবট চ্যাটজিপিটি এখন অনেকের দৈনন্দিন কাজের অংশ। লেখালেখি, তথ্য খোঁজা, পড়াশোনা কিংবা ব্যক্তিগত নানা সমস্যার সমাধানে নিয়মিত এই প্ল্যাটফর্ম ব্যবহার করছেন মানুষ। তবে চ্যাটজিপিটির সঙ্গে ব্যক্তিগত কথোপকথন কতটা নিরাপদ, তা নিয়ে নতুন করে উদ্বেগ তৈরি হয়েছে। সম্প্রতি সাইবার নিরাপত্তা প্রতিষ্ঠান প্যারামিটারের গবেষকেরা চ্যাটজিপিটিতে একটি গুরুতর নিরাপত্তাত্রুটি শনাক্ত করেছেন। এ ত্রুটির সুযোগ নিয়ে বিশেষভাবে তৈরি একটি লিংকের মাধ্যমে ব্যবহারকারীদের ব্যক্তিগত কথোপকথনের তথ্য হাতিয়ে নেওয়া সম্ভব ছিল।
বিষয়টি জানার পর দ্রুত ত্রুটি সংশোধন করেছে চ্যাটজিপিটির নির্মাতা প্রতিষ্ঠান ওপেনএআই। তবে এ ঘটনা কৃত্রিম বুদ্ধিমত্তার প্ল্যাটফর্মে ব্যক্তিগত তথ্য ব্যবহারের ক্ষেত্রে সতর্ক থাকার প্রয়োজনীয়তা আবারও সামনে এনেছে।
ক্ষতিকর লিংকেই ঝুঁকিতে পড়তে পারত ব্যক্তিগত তথ্য
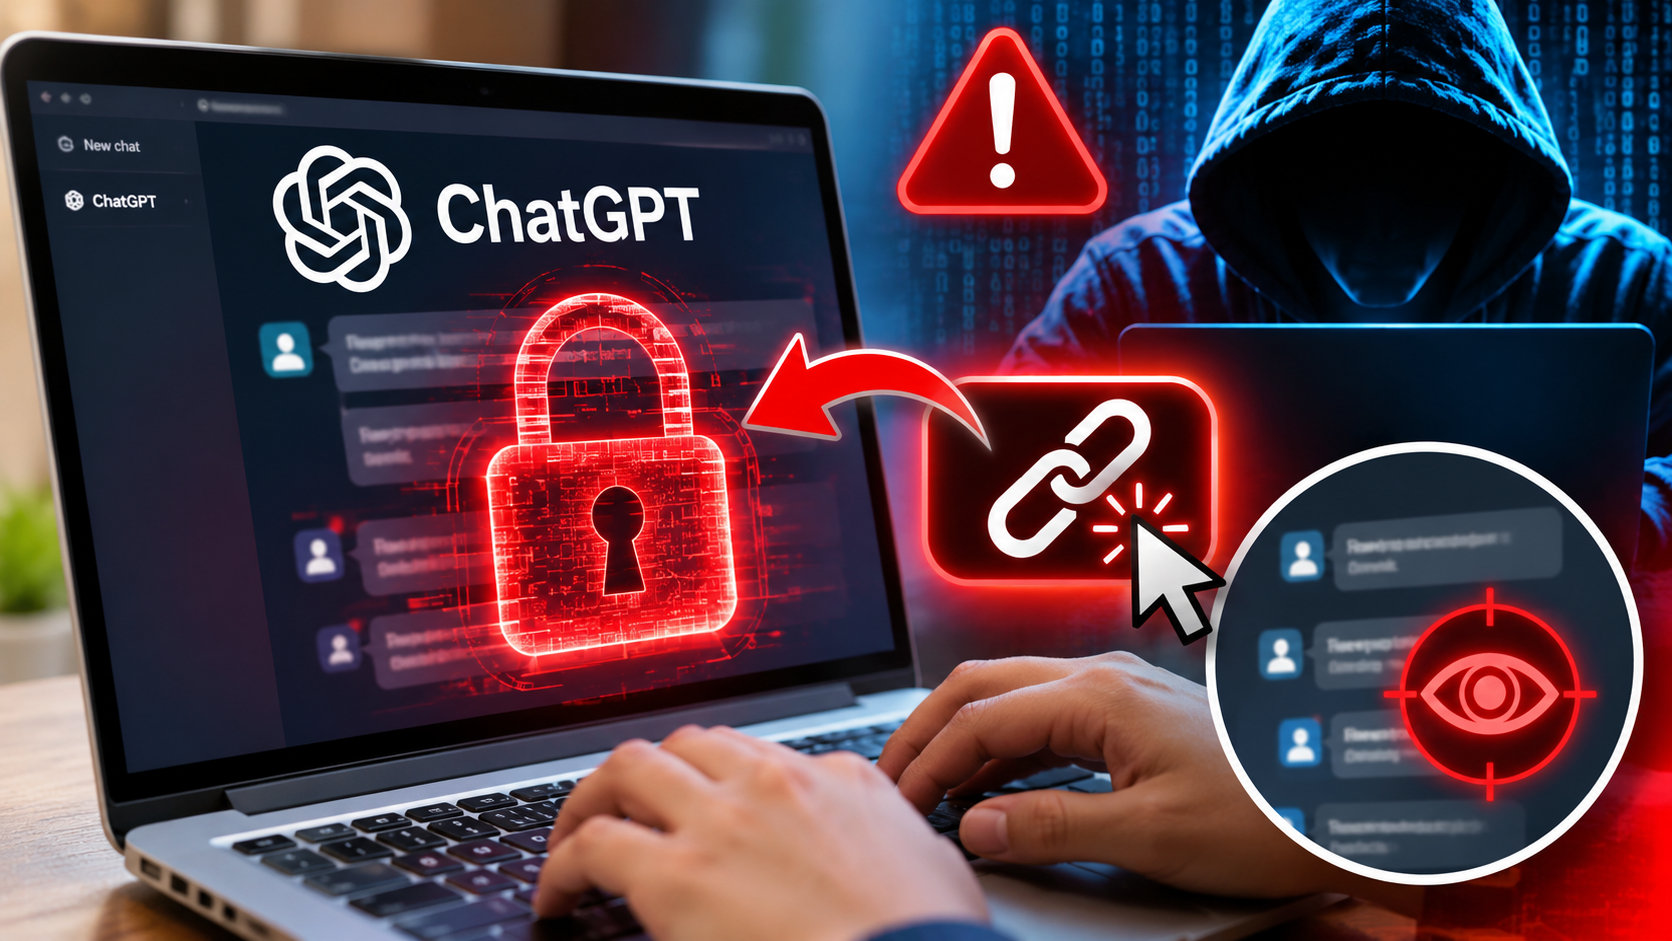
প্যারামিটারের গবেষকদের তথ্যমতে, ই-মেইল, বার্তা কিংবা সামাজিক যোগাযোগমাধ্যমের পোস্টের মাধ্যমে চ্যাটজিপিটির একটি বিশেষভাবে তৈরি ক্ষতিকর লিংক ছড়িয়ে দেওয়া সম্ভব ছিল। ব্যবহারকারী লিংকটি খুলে চ্যাটজিপিটির ‘প্রিভিউ’ বাটনে একবার ক্লিক করলেই ক্ষতিকর কোড সক্রিয় হয়ে যেতে পারত।
এ ক্ষেত্রে ব্যবহারকারীকে কোনো সফটওয়্যার ইনস্টল করতে হতো না। এমনকি নির্দিষ্ট কোনো ওয়ার্কস্পেসে যুক্ত হওয়া কিংবা নতুন করে সাইন ইন করারও প্রয়োজন ছিল না। ফলে সাধারণ একটি লিংকের মাধ্যমেই ব্যবহারকারীর অ্যাকাউন্টের তথ্য ঝুঁকিতে পড়ার আশঙ্কা তৈরি হয়েছিল।
যেভাবে কাজ করত ক্ষতিকর কোড
গবেষকদের ব্যাখ্যা অনুযায়ী, এ নিরাপত্তাত্রুটির মাধ্যমে ক্ষতিকর কোডগুলো ব্যবহারকারীর পর্দায় প্রদর্শিত তথ্য সংগ্রহের পরিবর্তে চ্যাটজিপিটির নিজস্ব সাইন ইন করা এপিআই (অ্যাপ্লিকেশন প্রোগ্রামিং ইন্টারফেস) ব্যবহার করত। এর ফলে ব্যবহারকারীর অ্যাকাউন্টের সঙ্গে যুক্ত বিভিন্ন তথ্য সরাসরি সংগ্রহ এবং কিছু কার্যক্রম পরিচালনার সুযোগ তৈরি হয়েছিল।
বিশেষভাবে তৈরি লিংকটি সক্রিয় হলে সংশ্লিষ্ট চ্যাটজিপিটি অ্যাকাউন্টে প্রবেশ করে কথোপকথনের তথ্য জানার সুযোগ তৈরি হতে পারত বলে জানিয়েছেন গবেষকেরা। ব্যক্তিগত আলোচনা, গুরুত্বপূর্ণ তথ্য কিংবা সংবেদনশীল কথোপকথন চ্যাটজিপিটিতে সংরক্ষিত থাকলে তা বড় ধরনের গোপনীয়তার ঝুঁকি তৈরি করতে পারত।
সর্বোচ্চ ঝুঁকির পর্যায়ে ছিল ত্রুটি
ওপেনএআইয়ের বাগ বাউন্টি কর্মসূচির আওতায় নিরাপত্তাত্রুটিটি শনাক্ত করেন প্যারামিটারের গবেষকেরা। বাগ বাউন্টি হলো প্রযুক্তিপ্রতিষ্ঠানের এমন একটি কর্মসূচি, যার মাধ্যমে বাইরের নিরাপত্তা গবেষকেরা সফটওয়্যার বা সেবার দুর্বলতা খুঁজে বের করে সংশ্লিষ্ট প্রতিষ্ঠানকে জানান।
ওপেনএআইয়ের তথ্যমতে, নিরাপত্তাঝুঁকির মাত্রা বিবেচনায় ত্রুটিটি ছিল ‘পি১’ শ্রেণির। প্রতিষ্ঠানটির ঝুঁকি মূল্যায়ন ব্যবস্থায় এটি সর্বোচ্চ গুরুত্বের পর্যায় হিসেবে বিবেচিত। ত্রুটির বিষয়টি জানার পর দ্রুত প্রয়োজনীয় কারিগরি ব্যবস্থা নিয়ে সেটি সংশোধন করেছে প্রতিষ্ঠানটি।
ব্যক্তিগত তথ্য ব্যবহারে সতর্কতা জরুরি
চ্যাটজিপিটির মতো এআই প্ল্যাটফর্ম ব্যবহার করার সময় ব্যক্তিগত ও সংবেদনশীল তথ্য শেয়ার করার ক্ষেত্রে সতর্ক থাকা প্রয়োজন। অপরিচিত ব্যক্তি বা উৎস থেকে পাওয়া সন্দেহজনক লিংকে ক্লিক না করা, অ্যাকাউন্টের নিরাপত্তা সেটিংস সম্পর্কে সচেতন থাকা এবং প্রয়োজন ছাড়া গোপনীয় তথ্য শেয়ার না করাই নিরাপদ।
প্রযুক্তির উন্নতির সঙ্গে সঙ্গে সাইবার নিরাপত্তার ঝুঁকিও নতুন রূপ নিচ্ছে। তাই কোনো জনপ্রিয় ডিজিটাল সেবা ব্যবহার করলেই সেখানে দেওয়া সব তথ্য পুরোপুরি ঝুঁকিমুক্ত—এমন ধারণা করা ঠিক নয়। সূত্র: দ্য হ্যাকার নিউজ
কালের আলো/এসএ/জেএন